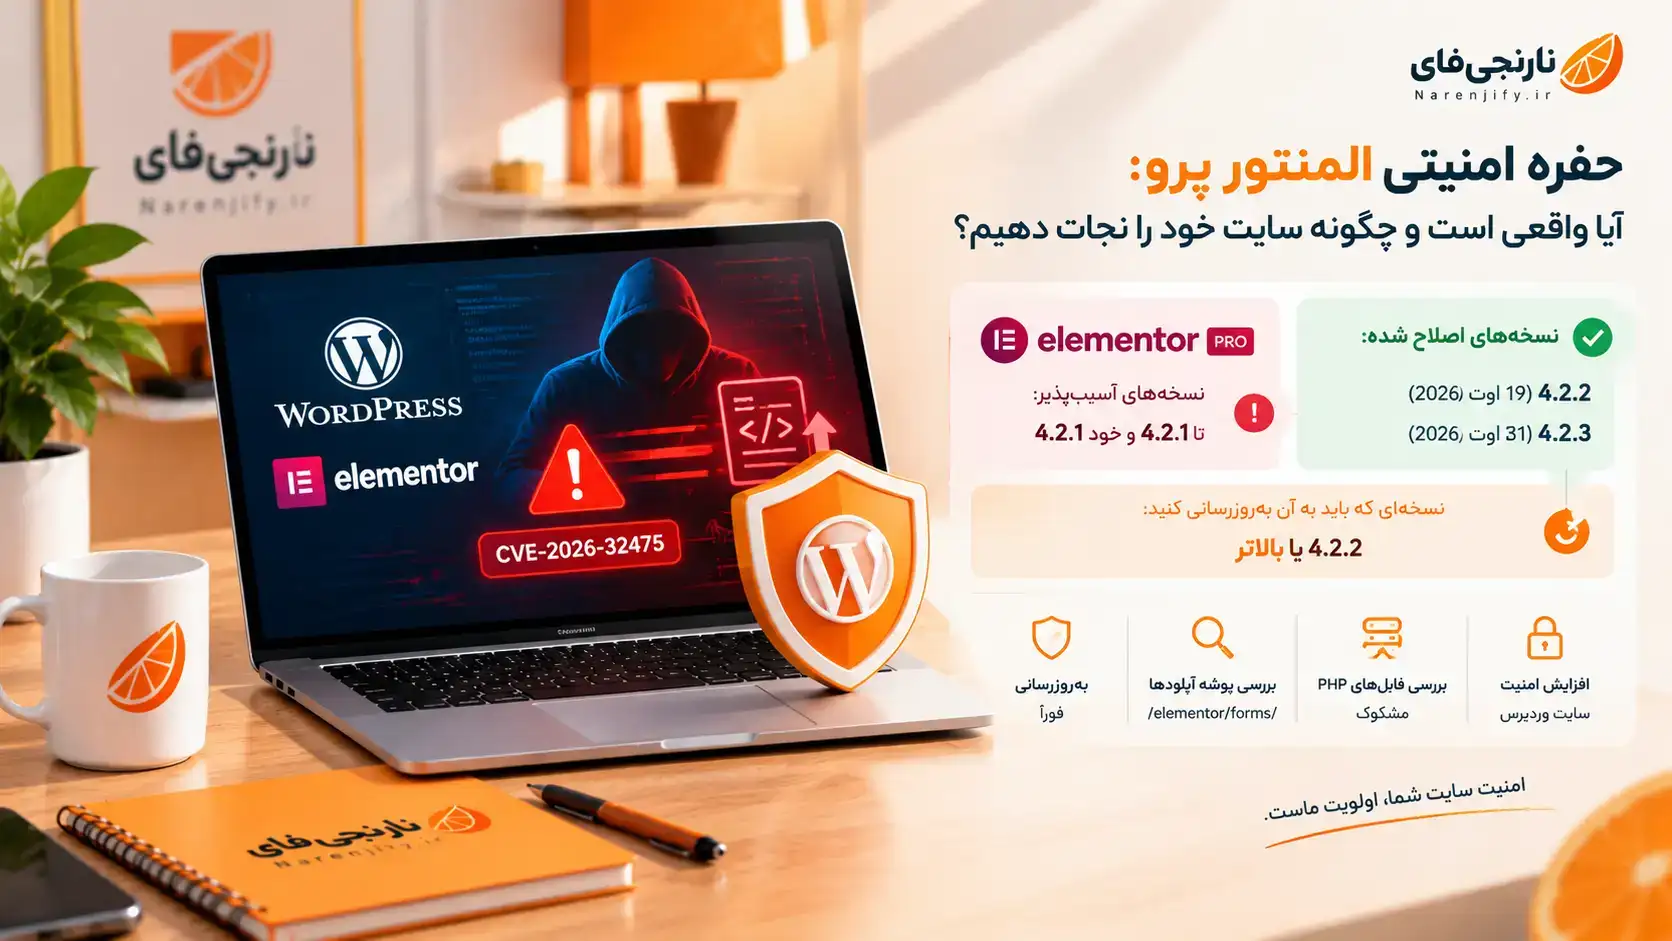
حفره امنیتی المنتور پرو: آیا واقعی است و چگونه سایت خود را نجات دهیم؟
خلاصه مطلب
اگر از المنتور پرو استفاده میکنید، این مطلب را جدی بگیرید. یک حفره امنیتی بحرانی در نسخههای قدیمی این افزونه کشف شده که به مهاجم اجازه میدهد بدون حتی یک بار لاگین کردن، فایل مخرب روی سایت شما آپلود کند و کنترل کامل آن را به دست بگیرد. این حفره تأیید شده است، در حال بهرهبرداری فعال قرار دارد و بیش از ۱۹۰ هزار تلاش برای سوءاستفاده از آن ثبت شده. خبر خوب این است که راهحل ساده است: یک بهروزرسانی سریع، و چند بررسی که باید بعد از آن انجام دهید.
حفره چیست و چرا جدی است؟
آسیبپذیری CVE-2026-32475 در بخش فرمساز المنتور پرو (بهطور دقیقتر، فیلد آپلود فایل) قرار دارد. این یعنی اگر سایتی دارید که یک فرم عمومی منتشر شده با قابلیت آپلود فایل دارد — مثل فرم استخدام، فرم پشتیبانی یا فرم ارسال رزومه — آن سایت در معرض خطر است. نکته نگرانکننده اینجاست: مهاجم نیازی به هیچ حساب کاربری روی سایت شما ندارد. میتواند از راه دور، فقط با ارسال یک درخواست HTTP، از این حفره سوءاستفاده کند. چرا این حفره خطرناک است؟ چون در نهایت به اجرای کد از راه دور (RCE) منجر میشود. مهاجم میتواند یک فایل PHP مخرب (وبشل) آپلود کند و بعد آن را از طریق مرورگر اجرا کند. نتیجه؟ کنترل کامل سرور، دزدیدن دادهها، نصب بکدور، یا هر کاری که بخواهد.
چه کسی آسیبپذیر است؟
طبق گزارشهای رسمی: تمام نسخههای Elementor Pro تا 4.2.1 و خود 4.2.1 آسیبپذیر هستند .حفره در نسخه 4.2.2 که در ۱۹ اوت ۲۰۲۶ (۲۸ ⁄ ۵ ⁄ ۱۴۰۵) منتشر شد، برطرف شده است .نسخه 4.2.3 نیز بعداً (۳۱ اوت ۲۰۲۶) معادل (۹ ⁄ ۶ ⁄ ۱۴۰۵) منتشر شده است .آمار مهمی که باید بدانید: تا اوایل سپتامبر ۲۰۲۶ (که میشه همون شهریور ۱۴۰۵ )، حدود دو سوم از ۱۰ میلیون نصبی که المنتور دارد، هنوز از نسخه آسیبپذیر المنتور پرو استفاده میکردند .
چرا این حفره «تأیید شده» است؟
اگر شک دارید که این حفره واقعی است یا نه، باید بدانید چندین مرجع معتبر آن را تأیید کردهاند: CVE-2026-32475 در پایگاه داده رسمی CVE ثبت شده است .امتیاز CVSS آن ۹.۰ (بحرانی) اعلام شده — یعنی بالاترین سطح خطر .شرکت امنیتی Wordfence (وابسته به Defiant) گزارش داده که بیش از ۱۹۰,۰۰۰ تلاش برای سوءاستفاده از این حفره را فقط در بازه چند روز مسدود کرده است .Elementor خودش وصله امنیتی را در نسخه ۴.۲.۲ منتشر کرده و وجود حفره را بهطور غیرمستقیم تأیید کرده است .پس بله، این حفره کاملاً واقعی و تأیید شده است.
مکانیزم حمله: دقیقاً چه اتفاقی میافتد؟
بدون وارد شدن به جزئیات فنی پیچیده، ماجرا این است: کد المنتور وقتی یک فایل آپلود میشود، دو کار جداگانه انجام میدهد: اول نوع فایل را چک میکند، بعد آن را روی سرور ذخیره میکند. این دو مرحله در دو حلقه جداگانه اجرا میشوند و وقتی به یک ورودی خالی برمیخورند، رفتار متفاوتی نشان میدهند . مهاجم از همین تفاوت سوءاستفاده میکند: یک فیلد آپلود را به شکل آرایهای میفرستد که خانه اول آن خالی است و خانه دوم یک فایل PHP مخرب با پسوند .php است. مرحله چک کردن، وقتی خانه خالی را میبیند، کل بررسی را متوقف میکند. اما مرحله ذخیرهسازی، فقط خانه خالی را رد میکند و فایل PHP خانه دوم را بدون هیچ چکی روی سرور ذخیره میکند .
نتیجه: یک فایل PHP در مسیر /wp-content/uploads/elementor/forms/ قرار میگیرد و مهاجم میتواند آن را مستقیماً از مرورگر اجرا کند
راهحل فوری و قطعی چیست؟
قدم اول (و مهمترین قدم): المنتور پرو را به نسخه 4.2.2 یا بالاتر بهروزرسانی کنید. این تنها راه قطعی بستن این حفره است . اگر روی نسخههای پایینتر هستید، همین حالا بهروزرسانی کنید. اگر به هر دلیلی نمیتوانید فوراً بهروزرسانی کنید، یک فایروال برنامه (WAF) میتواند بهعنوان راهحل موقت درخواستهای مشکوک را مسدود کند . قدم دوم (حیاتیتر از آنچه فکر میکنید): پوشه آپلود فرمها را بررسی کنید. این نکته بسیار مهم است که خیلیها از آن غافل میشوند: بهروزرسانی، فایلهایی که قبلاً آپلود شدهاند را حذف نمیکند. اگر سایت شما قبل از بهروزرسانی آسیبپذیر بوده و مهاجم از حفره استفاده کرده باشد، فایل مخرب هنوز روی سرور شماست — حتی بعد از آپدیت . به مسیر زیر بروید و هر فایل PHP را که در آنجا میبینید، بهعنوان یک نشانه بسیار قوی از هک شدن سایت در نظر بگیرید:
| /wp-content/uploads/elementor/forms/ |
در حالت عادی، هیچ فایل PHP نباید در این پوشه وجود داشته باشد.
اگر سایت هک شده باشد، چه باید کرد؟
اگر نشانههایی از نفوذ دیدید (مثل فایل PHP ناشناس در پوشه بالا، کاربر ادمین جدید، یا تغییرات غیرعادی در فایلها)، مراحل زیر را انجام دهید:
- سایت را از دسترس خارج کنید (حالت تعمیر و نگهداری) تا مهاجم نتواند ادامه دهد.
- لاگهای سرور را بررسی کنید — بهویژه درخواستهای POST به /wp-admin/admin-ajax.php که مربوط به فرمهای المنتور هستند .
- فایلهای مخرب را حذف کنید و رمزهای عبور همه کاربران (بهویژه ادمین) را تغییر دهید.
- از یک نسخه پشتیبان سالم (قبل از تاریخ ۱۹ اوت ۲۰۲۶) سایت را بازیابی کنید.اگر مطمئن نیستید، از یک متخصص امنیت وردپرس کمک بگیرید.
چرا این حفره یک هشدار بزرگتر است؟
این حفره فقط یک باگ ساده نیست. نشان میدهد که حملات سایبری به اکوسیستم وردپرس در حال پیچیدهتر شدن است. المنتور با بیش از ۱۰ میلیون نصب، یکی از محبوبترین افزونههای وردپرس است. وقتی یک حفره بحرانی در آن کشف میشود، مهاجمان در عرض چند ساعت شروع به اسکن خودکار کل اینترنت میکنند تا سایتهای آسیبپذیر را پیدا کنند .
نکته دیگر این است که در همین بازه، یک حفره بحرانی دیگر در هسته خود وردپرس هم کشف شد (CVE-2026-65640) که آن هم به اجرای کد منجر میشد. این یعنی امنیت وردپرس یک موضوع تکافزونهای نیست — باید تمام لایهها (هسته، افزونهها، قالب، سرور) را بهطور منظم بررسی و بهروز کنید.
جمعبندی و نتیجهگیری
حفره امنیتی المنتور پرو واقعی، تأیید شده و در حال بهرهبرداری فعال است. اگر از این افزونه استفاده میکنید، همین الان نسخه آن را چک کنید: اگر 4.2.1 یا پایینتر است، فوراً به 4.2.2 یا بالاتر بهروزرسانی کنید و سپس پوشه /wp-content/uploads/elementor/forms/ را از نظر فایلهای PHP مشکوک بررسی کنید. بهروزرسانی حفره را میبندد، اما اگر مهاجم قبلاً وارد شده باشد، فایلهای مخربش باقی میمانند. امنیت یک کار یکباره نیست؛ یک عادت است.
ثبت نظر جدید
هنوز نظری ثبت نشده است. اولین نفر باشید!