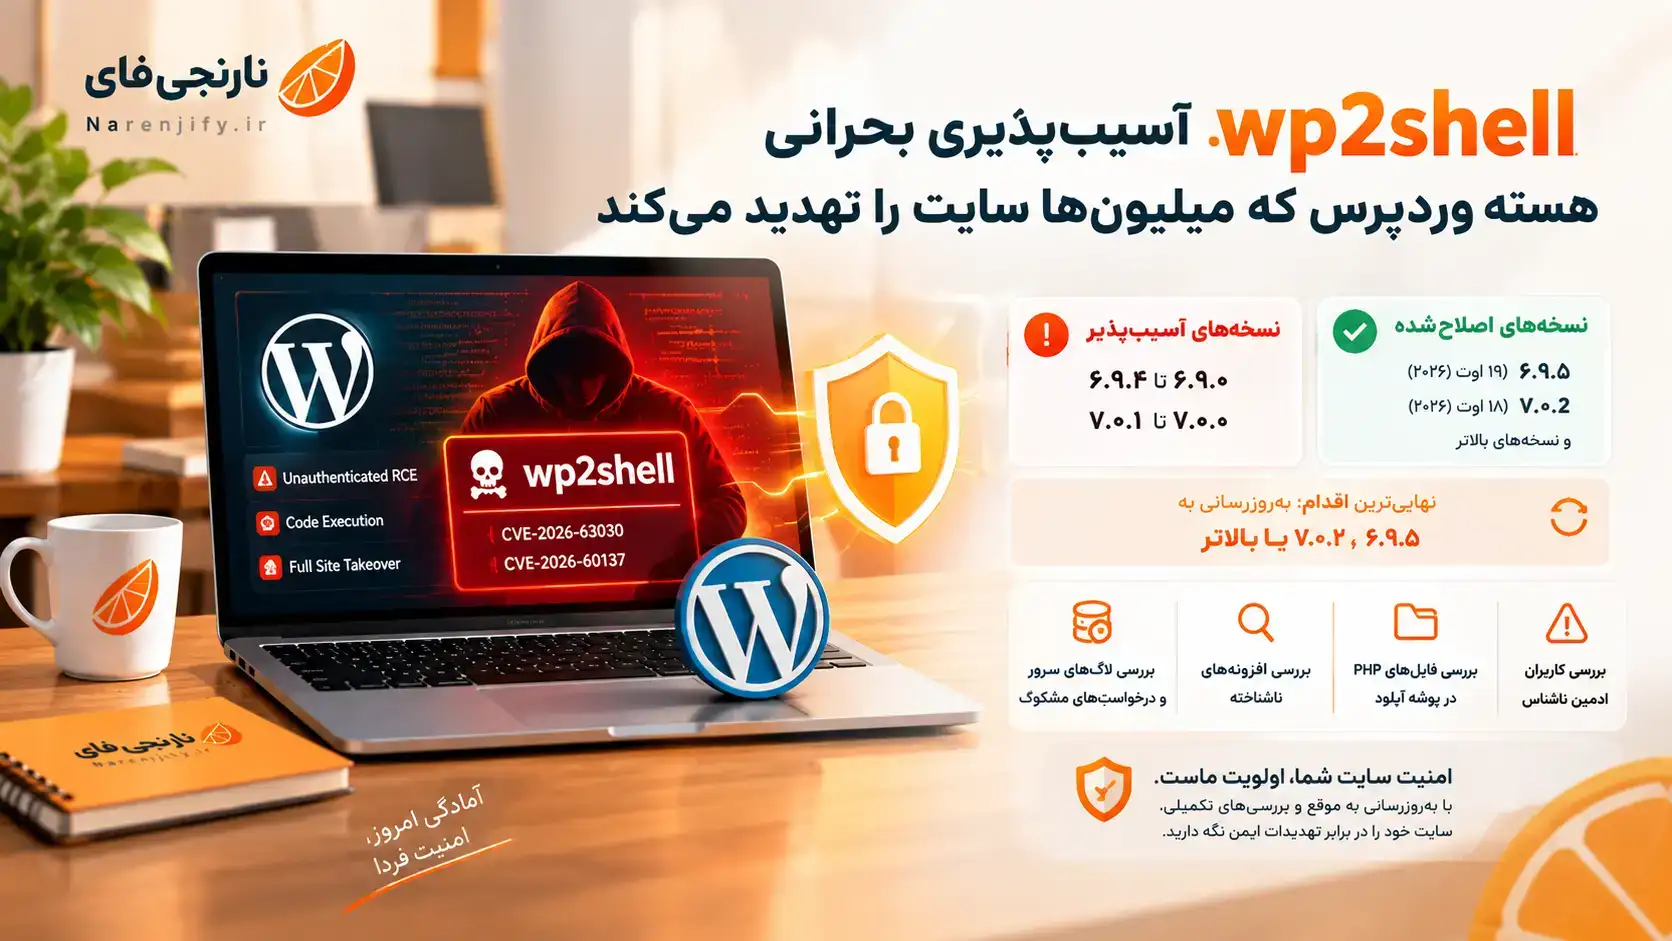
wp2shell: آسیبپذیری بحرانی هسته وردپرس
خلاصه مطلب
یک آسیبپذیری بحرانی در هسته وردپرس به نام wp2shell کشف شده که به مهاجمان اجازه میدهد بدون نیاز به هیچ حساب کاربری، افزونه یا تنظیمات خاصی، کد مخرب روی سرور شما اجرا کنند و کنترل کامل سایت را به دست بگیرند. این حفره از ترکیب دو آسیبپذیری جداگانه (CVE-2026-63030 و CVE-2026-60137) ساخته شده و نسخههای ۶.۹.۰ تا ۶.۹.۴ و ۷.۰.۰ تا ۷.۰.۱ وردپرس را هدف قرار میدهد. وردپرس بهصورت اضطراری و اجباری بهروزرسانیهایی را منتشر کرده، اما هنوز حدود ۹۰ میلیون سایت در معرض خطر هستند و حملات فعالانه در جریان است . اگر سایت شما از نسخههای آسیبپذیر استفاده میکند، همین حالا باید اقدام کنید.
wp2shell چیست و چرا اینقدر خطرناک است؟
wp2shell نامی است که پژوهشگر امنیتی آدام کیوز از شرکت Searchlight Cyber برای این زنجیره حمله انتخاب کرده است . این زنجیره از دو نقص امنیتی جداگانه ساخته شده که وقتی با هم ترکیب میشوند، به یک حمله اجرای کد از راه دور بدون احراز هویت (Unauthenticated RCE) تبدیل میشوند .
نکته وحشتناک ماجرا این است: مهاجم نیازی به هیچ چیزی ندارد. نه حساب کاربری، نه افزونه نصبشده، نه تنظیمات خاص. یک نصب پیشفرض وردپرس که نسخهاش در محدوده آسیبپذیر باشد، کافی است .
CVE-2026-63030 یک نقص در REST API وردپرس است که باعث «سردرگمی مسیر» (Route Confusion) در پردازش درخواستهای Batch میشود. این نقص با امتیاز CVSS 9.8 (بحرانی) ارزیابی شده است .
CVE-2026-60137 یک آسیبپذیری تزریق SQL در پارامتر author__not_in است که وقتی با نقص اول ترکیب شود، مهاجم میتواند پایگاه داده را دستکاری کند و در نهایت کد مخرب خود را اجرا کند .
امتیاز این یکی CVSS 5.9 است اما در زنجیره حمله نقش کلیدی دارد .
چه نسخههایی آسیبپذیر هستند؟ (نسخهها بهطور دقیق) طبق گزارشهای رسمی و هشدارهای CERT کشورهای مختلف : زنجیره کامل RCE (اجرای کد از راه دور): وردپرس ۶.۹.۰ تا ۶.۹.۴ و ۷.۰.۰ تا ۷.۰.۱فقط تزریق SQL (بدون RCE): وردپرس ۶.۸.۰ تا ۶.۸.۵نسخه بتا: وردپرس ۷.۱ Beta 1 نیز تحت تأثیر هر دو نقص قرار دارد
چه نسخههایی آسیبپذیر هستند؟
(نسخهها بهطور دقیق) طبق گزارشهای رسمی و هشدارهای CERT کشورهای مختلف :
- زنجیره کامل RCE (اجرای کد از راه دور): وردپرس ۶.۹.۰ تا ۶.۹.۴ و ۷.۰.۰ تا ۷.۰.۱
- فقط تزریق SQL (بدون RCE): وردپرس ۶.۸.۰ تا ۶.۸.۵
- نسخه بتا: وردپرس ۷.۱ Beta 1 نیز تحت تأثیر هر دو نقص قرار دارد
نسخههای اصلاحشده (راهحل فوری)
وردپرس در ۱۸ جولای ۲۰۲۶ (معادل ۲۷ تیر ۱۴۰۵) بهروزرسانیهای اضطراری را منتشر کرد
| شاخه | نسخه اصلاح شده |
| ۶.۸ |
۶.۸.۶ |
| ۶.۹ |
۶.۹.۵ |
| ۷.۰ |
۷.۰.۲ |
| ۷.۱ |
۷.۱ Beta 2 |
مهمترین اقدام شما الان: به پیشخوان وردپرس بروید (یا از طریق هاست، فایل wp-admin/about.php را چک کنید) و مطمئن شوید نسخه وردپرس شما به یکی از نسخههای اصلاحشده بهروزرسانی شده است.
چرا بهروزرسانی اجباری کافی نیست؟ (نکته حیاتی)
وردپرس برای این حفره بهروزرسانی اجباری خودکار را فعال کرد . اما این به معنای امن بودن سایت شما نیست، به دو دلیل:
اول: موارد متعددی گزارش شده که بهروزرسانی اجباری خودکار در برخی سایتها کار نکرده است . دلایل مختلفی دارد: هاستینگ مدیریتشده که بهروزرسانی را به تأخیر میاندازد، غیرفعال بودن بهروزرسانی خودکار، یا مشکل در سرور. شما باید شخصاً چک کنید که نسخه واقعی سایتتان چیست.
دوم (و بسیار مهمتر): بهروزرسانی حفره را میبندد، اما اگر مهاجم قبلاً از حفره استفاده کرده باشد، فایلهای مخربش روی سرور شما باقی میمانند. وصله، در پشتی که قبلاً نصب شده را حذف نمیکند . این یعنی حتی اگر الان بهروزرسانی کنید، ممکن است سایتتان از قبل هک شده باشد
نشانههای هک شدن سایت (چگونه بفهمیم wp2shell خوردهایم؟)
اگر سایت شما در بازه زمانی قبل از ۱۸ جولای ۲۰۲۶ (۲۷ تیر ۱۴۰۵) از نسخههای آسیبپذیر استفاده میکرده، باید نشانههای زیر را جدی بگیرید:
- کاربران ادمین ناشناس: به بخش «کاربران» در پیشخوان بروید. هر حساب ادمینی که شما نساختهاید، یک در پشتی است. مهاجمان معمولاً کاربرانی با پیشوند نام خاصی مثل wp2_ یا ایمیلهای @wp2shell.invalid میسازند .
- فایلهای PHP در پوشه آپلود: به مسیر /wp-content/uploads/ بروید و هر فایل PHP که در آنجا میبینید را بهعنوان یک نشانه قوی از نفوذ در نظر بگیرید. پوشه آپلود فقط باید حاوی تصویر، ویدیو و فایلهای مدیا باشد، نه کد اجرایی .
- افزونههای ناشناس: به بخش افزونهها بروید. هر افزونهای که شما نصب نکردهاید (مخصوصاً با نامهایی مثل wp2shell_ یا نامهای تصادفی) را حذف کنید .
- لاگهای سرور: درخواستهای POST مشکوک به آدرس /wp-json/batch/v1 با پارامترهای غیرعادی مثل author_exclude را بررسی کنید. پاسخهای HTTP 207 Multi-Status در شرایط غیرعادی نیز مشکوک هستند .
- تغییرات غیرعادی در فایلها: اگر به فایلهای سرور دسترسی دارید، به دنبال فایلهای PHP بگردید که تاریخ تغییرشان بعد از ۱۸ جولای ۲۰۲۶ است و شما آنها را تغییر ندادهاید .
اگر سایت هک شده باشد، چه باید کرد؟
اگر نشانههایی از نفوذ دیدید، این مراحل را به ترتیب انجام دهید:
- سایت را از دسترس خارج کنید. حالت تعمیر و نگهداری را فعال کنید تا مهاجم نتواند ادامه دهد و بازدیدکنندگان در معرض کدهای مخرب قرار نگیرند .
- تمام رمزهای عبور را تغییر دهید. رمز ادمینهای وردپرس، هاست (cPanel)، FTP، و دیتابیس را عوض کنید .
- Saltهای امنیتی وردپرس را ریست کنید. در فایل wp-config.php کدهای Authentication Unique Keys and Salts را با مقادیر جدید جایگزین کنید. این کار تمام نشستهای فعال (از جمله نشست مهاجم) را باطل میکند .
- فایلهای مخرب را حذف کنید. پوشه /wp-content/uploads/ را از فایلهای PHP پاک کنید. افزونههای ناشناس را حذف کنید .
- هسته وردپرس را جایگزین کنید. اگر فایلهای هسته (پوشههای wp-admin و wp-includes) آلوده شدهاند، آنها را حذف کنید و از مخزن رسمی وردپرس نسخه تازه را آپلود کنید. (فقط wp-content و wp-config.php را نگه دارید) .
- از یک متخصص کمک بگیرید. اگر مطمئن نیستید یا سایت فروشگاهی/سازمانی دارید، یک متخصص امنیت وردپرس استخدام کنید. پاکسازی ناقص بدتر از پاکسازی نکردن است .
ابزار تشخیص: اسکنر
wp2shell تیم امنیتی وردپرس یک افزونه اسکنر رایگان به نام Compromise Scanner for wp2shell منتشر کرده است . این ابزار:
- فقط خواندنی است و هیچ چیزی را روی سایت تغییر نمیدهد
- دیتابیس و پوشه افزونهها را برای نشانههای حمله wp2shell بررسی میکند
- امتیاز خطر میدهد: زیر ۲۵ (بدون نشانه)، ۲۵-۴۹ (برخی نشانهها)، ۵۰+ (نشانههای متعدد)
- گزارش قابل دانلود برای بررسی دقیقتر ارائه میدهد
توجه: این ابزار فقط نشانههای شناختهشده را پیدا میکند. مهاجم حرفهای میتواند ردپایش را پاک کند. بنابراین نتیجه «پاک» به معنای تضمین امنیت نیست .
چرا wp2shell یک هشدار بزرگتر است؟
این حفره فقط یک باگ نبود. نشانهای بود از تغییر پارادایم امنیت در عصر هوش مصنوعی.
کیوز، پژوهشگر Searchlight Cyber، این حفره را با استفاده از مدل GPT-5.6 کشف کرد . محققان شرکت WatchTowr تنها در عرض چند دقیقه همان حفره را بازسازی کردند. پنجره بین افشای حفره و بهرهبرداری از آن کاملاً فروپاشیده است .
در همین بازه، حملات گستردهای ثبت شد: ۶۲,۸۰۲ آدرس IP مستقل در عرض ۱۵ روز درخواستهای حمله ارسال کردند . CISA این حفره را در فهرست «آسیبپذیریهای بهطور فعال مورد بهرهبرداری قرار گرفته» قرار داد .
و نکته آخر برای کاربران ایرانی: با توجه به اینکه بخش قابلتوجهی از وبسایتهای فارسیزبان بر پایه وردپرس ساخته شدهاند، کاربران ایرانی بیش از پیش در معرض این تهدید قرار دارند . قطعیهای اینترنت و عدم دسترسی به بهروزرسانیهای امنیتی، این خطر را تشدید میکند .
جمعبندی و نتیجهگیری
wp2shell یک آسیبپذیری بحرانی و فعالانه در حال بهرهبرداری در هسته وردپرس است که بدون نیاز به هیچ افزونه یا احراز هویتی، کنترل کامل سایت را به مهاجم میدهد. اگر سایت شما از نسخههای ۶.۹.۰ تا ۶.۹.۴ یا ۷.۰.۰ تا ۷.۰.۱ استفاده میکند، همین حالا به نسخههای ۶.۹.۵، ۷.۰.۲ یا بالاتر بهروزرسانی کنید و حتماً بررسی کنید که بهروزرسانی واقعاً اعمال شده باشد. سپس کاربران ادمین ناشناس، فایلهای PHP در پوشه آپلود و افزونههای نصبنشده را بررسی کنید. وصله فقط در را میبندد؛ اگر مهاجم قبلاً وارد شده باشد، پاکسازی دستی یا حرفهای لازم است. امنیت یک کار یکباره نیست، یک عادت است — و در عصر AI، این عادت باید سریعتر از همیشه باشد.
ثبت نظر جدید
هنوز نظری ثبت نشده است. اولین نفر باشید!